


Unternehmens-Firewall: Was SonicWall und Meraki für Ihr Netz leisten
Eine Firewall für ein Unternehmensnetz kostet ein Vielfaches eines Routers fürs Büro, obwohl beide Geräte Pakete weiterleiten. Der Unterschied liegt weniger im Blech als in dem, was das Gerät mit jedem Paket tun muss, und in dem, was Hersteller laufend dahinter leisten. Dieser Beitrag zeigt am Beispiel von SonicWall NSa und Cisco Meraki MX, woraus sich der Preis zusammensetzt und wann er sich lohnt.
Was eine Next-Generation-Firewall tatsächlich tut
Ein einfacher Router prüft vor allem, von wo nach wo ein Paket geht. Eine Next-Generation-Firewall schaut zusätzlich in den Inhalt: Sie erkennt die Anwendung, sucht nach Angriffsmustern, prüft heruntergeladene Dateien und kann verschlüsselten Verkehr öffnen. SonicWall beschreibt seine Mittelklasse-Reihe so: Sie bietet “TLS/SSL decryption and inspection, application intelligence and control, secure SD-WAN” direkt auf dem Gerät. Bei Cisco Meraki besteht der Schutz aus der Snort-Engine für Einbruchserkennung und der AMP-Technik gegen Schadsoftware. Jede dieser Prüfungen kostet Rechenzeit pro Paket, und genau das bestimmt die Hardware.

Der Hersteller liefert die Geräte als Gesamtpaket aus Hardware, Software und laufend aktualisierten Regeln. Wer nur das Gehäuse vergleicht, vergleicht das Falsche.
Durchsatz mit eingeschalteter Inspektion: die entscheidende Kennzahl
Datenblätter nennen oft zuerst die grosse Zahl für den reinen Durchsatz. Sobald Einbruchsschutz, Anwendungskontrolle und Dateiprüfung laufen, sinkt der Wert deutlich. Die Hersteller weisen beide Werte aus.
| Gerät | Ohne tiefe Prüfung | Mit Prüfung |
|---|---|---|
| SonicWall NSa 4800 | 20 Gbit/s Firewall Inspection | 13 Gbit/s Threat Prevention |
| Meraki MX450 | 10 Gbit/s NAT-Firewall | 5 Gbit/s Next-Generation-Firewall |
| Meraki MX250 | 7.5 Gbit/s NAT-Firewall | 2 Gbit/s Next-Generation-Firewall |
Bei der MX450 bleibt mit eingeschalteter Prüfung also noch die Hälfte des Leitungswerts übrig, bei der MX250 gut ein Viertel. Wer ein Gerät nach der ersten Zahl auswählt, bemerkt den Engpass erst im Betrieb. Massgeblich ist deshalb immer der Wert, der zur eigenen Konfiguration passt.
Zur Hardwarebeschleunigung nennen die geprüften Herstellerseiten keine Chipdetails. Belegt ist nur die Softwareseite: Cisco führt für die neuere Snort-Version “IPS Accelerators / Hyperscan Support” und eine mehrfädige Architektur auf. Wie viel Spezialhardware in den einzelnen Modellen steckt, können wir deshalb hier nicht belegen.
Bei uns finden Sie die SonicWall NSa 6650 mit einjährigem Sicherheitspaket:
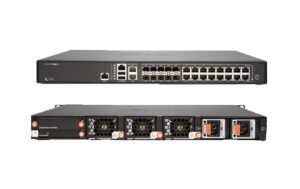
Die NSa 4800 führen wir als Paket mit dreijähriger Laufzeit:
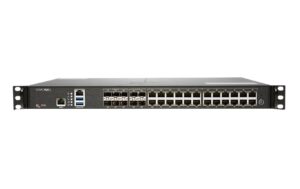
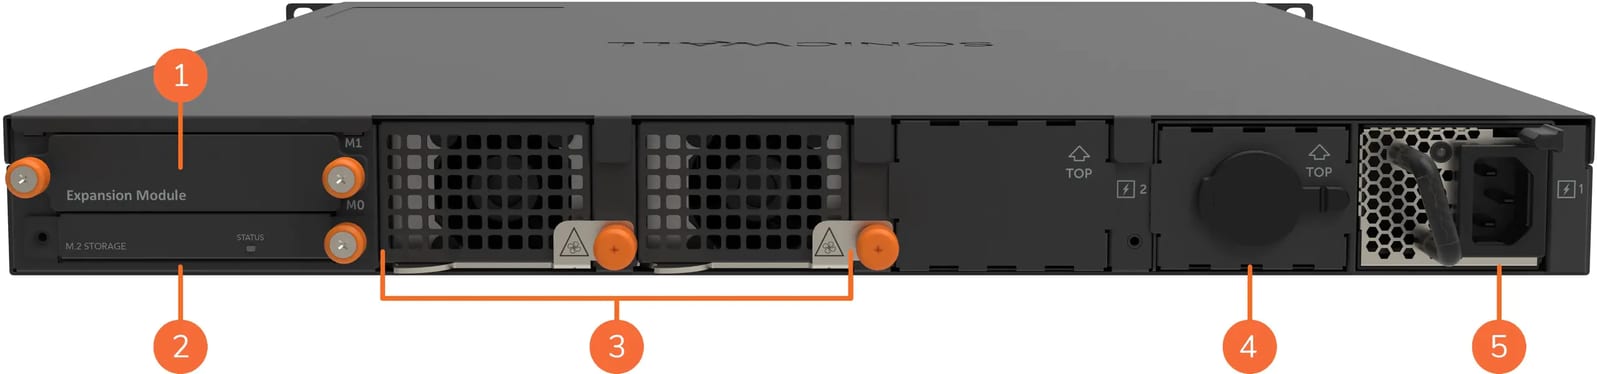
Bilder: SonicWALL NSa-4800 Sec.UPG Plus Advanced UPG von Altgerät, Appliance w/APSS, 3yr (4)


Sicherheitsabos: warum die Lizenz zum Preis gehört
Eine Firewall ohne Abonnement schützt nur bedingt. Bei Meraki gilt: “Threat Protection is available only with Advanced Security Edition licensing”. Das heisst, ohne die passende Lizenz fehlen Einbruchsschutz und Malware-Abwehr. SonicWall bündelt seine Dienste in Stufen. Die Advanced-Stufe umfasst laut Hersteller die Sandbox Capture ATP, Gateway-Antivirus, Anti-Spyware, IPS, Anwendungskontrolle, Inhalts- und DNS-Filter sowie Anti-Spam. Die Managed-Stufe ergänzt Überwachung rund um die Uhr, Konfigurationsverwaltung und geplante Firmware-Updates durch den Hersteller.
Auch der Artikelname verrät dies: Die bei uns geführte NSa 6650 ist ein Paket aus Gerät und Sicherheitssuite für ein Jahr, die NSa 4800 aus Gerät und Dienstpaket für drei Jahre. Die Meraki-Geräte tragen die Herstellernummern MX450-HW und MX250-HW, also die reine Hardware. Die Lizenz für Verwaltung und Schutz ist dort gesondert zu betrachten. Prüfen Sie beim Kauf deshalb, ob ein Angebot Gerät und Lizenz umfasst und für welche Laufzeit.
Bilder: Meraki MX450 Cloud Management SA 2xGE WAN, 10xGE, bis zu 250 Clients (2)

Bilder: Meraki MX250: Cloud Managed SA 8xGE 8xGE SFP, 8x10GE SFP+ (2)


Forschung im Hintergrund: Wer liefert die Erkennungsregeln
Hinter der Erkennung stehen Sicherheitsforscher, die neue Angriffe analysieren und Gegenmassnahmen verteilen. Bei Meraki stammen die Regeln des Einbruchsschutzes laut Dokumentation von “Cisco’s threat intelligence research group, Talos Intelligence”; die Meraki-Cloud hält das Gerät automatisch aktuell. Talos beschreibt sich selbst als “Cisco’s threat intelligence research organization”.
SonicWall betreibt dafür die Capture Labs. Die Sandbox Capture ATP analysiert verdächtige Dateien in einer Umgebung mit “full system emulation, hypervisor-level analysis, virtualized sandboxing and RTDMI”. Neue Erkennungssignaturen verteilt das Labor an die Geräte, nach Herstellerangabe so, dass Bedrohungen, die an einer Stelle scheitern, überall scheitern. Der Hersteller nennt zudem unabhängige ICSA-Labs-Tests, die Capture ATP einen besseren Schutz als bei Mitbewerbern bescheinigt hätten. Das ist eine Herstellerangabe, kein neutrales Urteil.
Hochverfügbarkeit und Garantie
In Unternehmen steht die Firewall an einer Stelle, an der ein Ausfall den ganzen Standort lahmlegt. Deshalb gehören redundante Netzteile und ein Ersatzgerät zum Konzept. Bei Meraki erkennt das zweite Gerät den Ausfall, wenn es “for 3 seconds” keine Lebenszeichen vom ersten erhält, und übernimmt automatisch. Für ein solches Paar ist nach Dokumentation nur eine Lizenz nötig; das zweite Gerät muss aber dasselbe Modell sein. SonicWall hebt für seine Plattformen “stateful high-availability and power supply redundancy” hervor.
Beim Hardwareservice nennt Meraki für die MX450 und MX250 eine lebenslange Hardwaregarantie mit Austausch am nächsten Tag.
Vergleich mit dem KMU-Router und wann sich der Aufwand lohnt
Ein Büro-Router oder ein kleines Meraki-Gerät wie die MX67 reicht, wenn wenige Personen arbeiten, kaum Dienste von aussen erreichbar sind und keine tiefe Prüfung von verschlüsseltem Verkehr nötig ist. Die MX67 ist laut Datenblatt für kleine Standorte gedacht. Die grossen Geräte sind für andere Aufgaben gebaut: Meraki beschreibt die MX450 und MX250 als “SD-WAN & UTM Edge for Large Campus / VPN Concentrator for Large VPN Topologies”.
Ein Unternehmensgerät lohnt sich vor allem in diesen Fällen:
- Viele Nutzer oder Standorte hängen an einer Leitung mit hoher Bandbreite, und die Prüfung soll trotzdem eingeschaltet bleiben.
- Verschlüsselter Verkehr muss geöffnet und geprüft werden, was zusätzliche Rechenleistung braucht.
- Ein Ausfall ist teurer als das Gerät, sodass ein zweites Gerät und redundante Netzteile Pflicht sind.
- Vorgaben verlangen Protokolle, Berichte und gepflegte Regeln über Jahre.
Weniger sinnvoll ist es, ein Gerät dieser Klasse für ein kleines Büro zu kaufen und die Prüfung aus Leistungsgründen abzuschalten. Dann bezahlen Sie Kapazität, ohne den Schutz zu nutzen, für den sie gebaut wurde. Rechnen Sie vom benötigten Durchsatz mit Prüfung aus, nicht von der grössten Zahl im Prospekt.
Häufige Fragen
Warum ist der Durchsatz mit Inspektion so viel niedriger?
Jedes Paket wird zusätzlich auf Angriffsmuster, Anwendungen und Schadsoftware geprüft. Beim Hersteller Meraki fällt die MX450 von zehn auf fünf Gbit/s, wenn die Next-Generation-Funktionen laufen.
Brauche ich zur Hardware ein Sicherheitsabo?
Für den vollen Schutz ja. Bei Meraki ist Threat Protection nur mit der Advanced-Security-Lizenz verfügbar, bei SonicWall liefern die Sicherheitssuiten Sandbox, IPS und Filter.
Was bringt ein zweites Gerät für Hochverfügbarkeit?
Fällt das erste Gerät aus, übernimmt das zweite automatisch. Bei Meraki geschieht das nach drei Sekunden ohne Lebenszeichen, und für das Paar genügt eine Lizenz.
Reicht für ein kleines Büro ein günstiger Router?
Meist ja, solange keine tiefe Prüfung und kein hoher Durchsatz gefordert sind. Die MX67 etwa ist für kleine Standorte konzipiert.
Woher stammen die Erkennungsregeln?
Bei Meraki von der Forschungsgruppe Cisco Talos, bei SonicWall aus den Capture Labs. Beide verteilen Updates automatisch an die Geräte.
Quellen
- SonicWall NSA Series: Scalable Security for Midsize Businesses, SonicWall, abgerufen am 09.10.2026
- Capture Advanced Threat Protection (ATP), SonicWall, abgerufen am 09.10.2026
- Firewall Security Services, SonicWall, abgerufen am 09.10.2026
- SonicWall High-End Firewalls, SonicWall, abgerufen am 09.10.2026
- Cisco Talos Intelligence Group, Cisco Talos, abgerufen am 09.10.2026
- MX450 Datasheet, Cisco Meraki, abgerufen am 09.10.2026
- MX250 Datasheet, Cisco Meraki, abgerufen am 09.10.2026
- Threat Protection (MX), Cisco Meraki, abgerufen am 09.10.2026
- MX Warm Spare: High-Availability Pair, Cisco Meraki, abgerufen am 09.10.2026
- MX67 and MX68 Datasheet, Cisco Meraki, abgerufen am 09.10.2026
Preise und Verfügbarkeit in den Produktkarten stammen tagesaktuell aus unserem Shop.